Een veilige website begint niet bij één plugin, maar bij een paar vaste keuzes: HTTPS, snelle updates, sterke inlogbeveiliging, back-ups en controle op zwakke plekken. Laat je daar iets liggen, dan wordt je site kwetsbaar voor malware, misbruik van formulieren, datalekken en onnodige downtime. Met deze praktische checklist zie je snel wat goed staat en wat je vandaag nog moet regelen.
Waarom kleine bedrijven extra alert moeten zijn
Veel mkb-websites draaien op een CMS zoals WordPress, gebruiken meerdere plugins en zijn gekoppeld aan formulieren, mail, analytics of een webshop. Juist die combinatie maakt een website handig, maar ook kwetsbaar als onderhoud blijft liggen. Hackers richten zich lang niet alleen op grote merken. Ook kleinere websites worden automatisch gescand op verouderde software, zwakke wachtwoorden en slecht beveiligde inlogpagina’s. Goede websitebeveiliging is daarom geen luxe, maar een basisvoorwaarde voor vertrouwen, bereikbaarheid en het beschermen van klantgegevens.
De checklist voor een veilige mkb-website
1. Zet altijd HTTPS en een geldig SSL/TLS-certificaat aan
Wil je je website beveiligen met HTTPS, dan heb je een geldig SSL/TLS-certificaat nodig. Daarmee wordt het verkeer tussen bezoeker en server versleuteld. Dat is belangrijk voor contactformulieren, inloggegevens, betalingen en alle andere gegevens die via je site worden verstuurd. Controleer of je URL met https:// begint en of er geen meldingen verschijnen dat de verbinding niet beveiligd is. Let ook op gemengde inhoud: als je website wel HTTPS gebruikt maar nog afbeeldingen, scripts of formulieren via HTTP laadt, kan de browser alsnog waarschuwen. HTTPS is een sterke basis, maar het betekent niet automatisch dat de rest van je website veilig is ingericht.
2. Houd je CMS, plugins en thema’s up-to-date
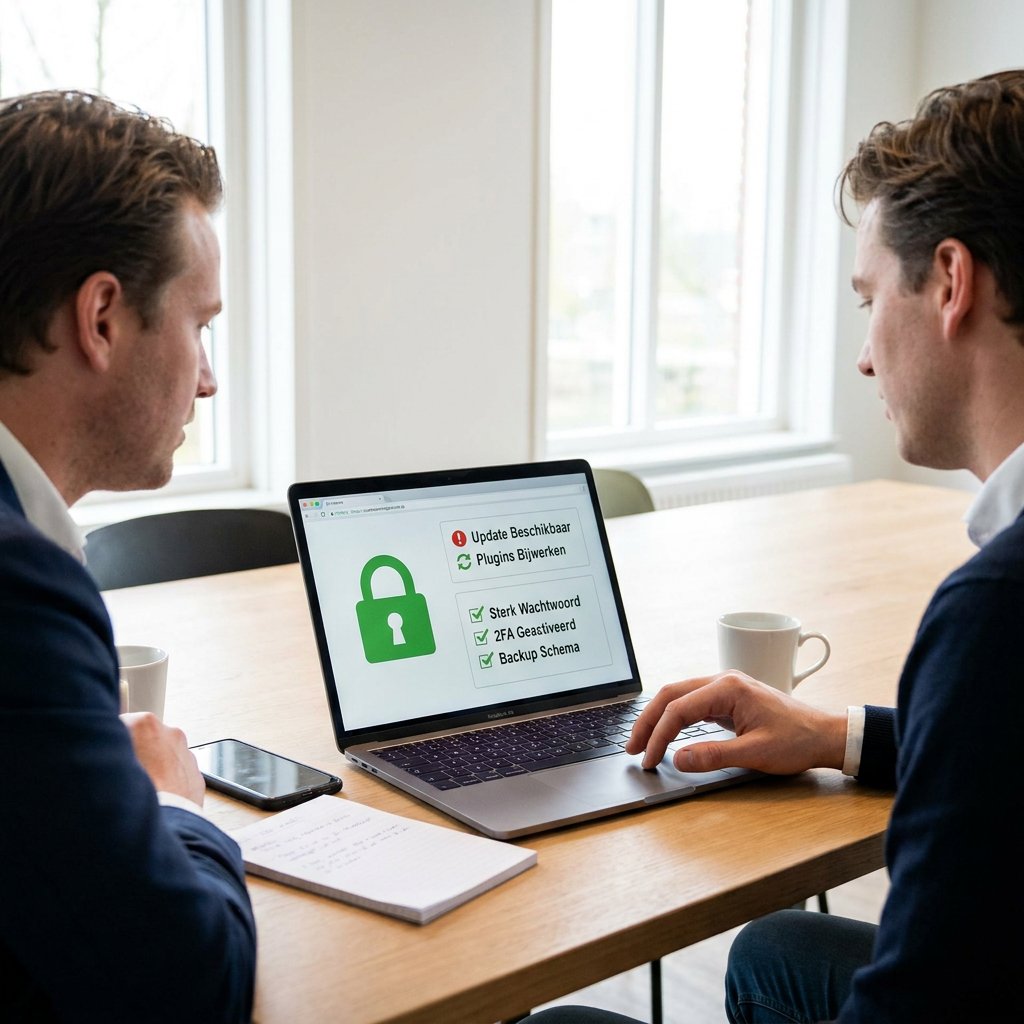
Verouderde software is een van de meest voorkomende oorzaken van problemen met website beveiliging. Dat geldt voor je CMS, maar net zo goed voor plugins, thema’s en maatwerkcomponenten. Een update repareert vaak bekende kwetsbaarheden. Wacht je te lang, dan geef je aanvallers onnodig de tijd. Werk daarom regelmatig bij en verwijder alles wat je niet gebruikt. Een uitgeschakelde plugin die nog op de server staat, kan namelijk nog steeds risico geven. Gebruik ook liever weinig goed onderhouden uitbreidingen dan veel losse tools van onbekende herkomst. Voor WordPress is dit extra belangrijk, omdat populaire plugins vaak breed worden aangevallen zodra een lek publiek bekend wordt.
3. Bescherm inloggegevens en beheeraccounts
Je website beveiligen tegen hackers begint vaak bij de login. Gebruik sterke, unieke wachtwoorden en zet waar mogelijk tweestapsverificatie aan. Deel geen accounts met meerdere mensen en geef gebruikers alleen de rechten die ze echt nodig hebben. Een redacteur hoeft bijvoorbeeld geen volledige beheerrechten te hebben. Verander standaardgebruikersnamen, verwijder oude accounts en controleer regelmatig wie nog toegang heeft tot het CMS, de hosting, de database en gekoppelde tools. Heb je vaste werkplekken of een intern systeem, dan kan het extra slim zijn om beheeromgevingen alleen vanaf specifieke IP-adressen bereikbaar te maken.
4. Regel hosting, back-ups en basisbescherming goed
Beveiliging website en hosting kun je niet los van elkaar zien. Kies een host die back-ups, monitoring, firewallbescherming en software-updates serieus neemt. Vraag hoe vaak back-ups worden gemaakt, hoe lang ze worden bewaard en hoe snel een herstel mogelijk is. Ook bescherming tegen DDoS-aanvallen, malware-scans en serverpatches hoort bij een veilige basis. Heb je meerdere oude domeinen of testsites op hetzelfde pakket staan, laat die dan niet vergeten bestaan. Ongebruikte installaties vormen een extra ingang voor misbruik. Een veilige hostingomgeving verkleint de kans op problemen, maar haalt je eigen verantwoordelijkheid voor onderhoud niet weg.
5. Controleer actief op fouten, malware en zwakke plekken
Wachten tot een bezoeker meldt dat je site niet werkt, is te laat. Controleer je website daarom regelmatig op beveiligingsrisico’s. Kijk of formulieren goed werken, of er geen onbekende gebruikers zijn toegevoegd en of je bestanden of pagina’s ziet die je niet zelf hebt geplaatst. Twijfel je? Lees dan: Wat te doen als je website gehackt is. Voor een snelle eerste check kun je tools zoals internet.nl gebruiken om moderne internetstandaarden te toetsen. Wil je meer zekerheid, dan is een periodieke securityscan of pentest verstandig, zeker bij webshops, klantportalen, API-koppelingen of maatwerkfunctionaliteit. Zo ontdek je zwakke plekken voordat iemand anders dat doet.
WordPress website beveiligen zonder onnodige complexiteit
Een WordPress website beveiligen hoeft niet ingewikkeld te zijn, zolang de basis goed staat. Zorg voor automatische of strak geplande updates, gebruik alleen betrouwbare plugins, verwijder ongebruikte thema’s en beperk het aantal beheerders. Beveilig daarnaast je inlog met sterke wachtwoorden en tweestapsverificatie. Een security plugin kan helpen met meldingen, loginbeveiliging en scans, maar lost achterstallig onderhoud niet op. Zie zo’n plugin dus als aanvulling, niet als wondermiddel. Heb je een WordPress site met offertes, klantdata of een webshop, dan is het slim om updates eerst veilig te testen en daarna direct door te voeren. Zo blijft je site stabiel én beter beschermd.
Veelgemaakte fouten bij website beveiliging
- Wel een SSL-certificaat, maar nog formulieren of scripts via HTTP laden.
- Maandenlang geen updates uitvoeren op plugins, thema’s of het CMS.
- Met één gedeeld beheerdersaccount werken voor meerdere medewerkers.
- Geen herstelplan hebben als de website offline gaat of besmet raakt.
- Vergeten testomgevingen, oude domeinen of ongebruikte installaties laten staan.
Websitebeveiliging en AVG
Werk je met contactformulieren, bestellingen, nieuwsbriefinschrijvingen of klantaccounts, dan verwerk je persoonsgegevens. Dan telt niet alleen technische beveiliging, maar ook zorgvuldige omgang met data. Denk aan wat er nodig is voor AVG op je website: wanneer en wat moet je regelen, een goede cookie- en trackingtoestemming, veilige opslag van formulierdata, beperkte bewaartermijnen, een duidelijk privacybeleid en duidelijke afspraken met partijen die hosting, e-mail of externe tools leveren. Goede websitebeveiliging helpt dus ook bij AVG-compliance, omdat je het risico op datalekken en ongeautoriseerde toegang verkleint.
Veelgestelde vragen over website beveiliging
Hoe kun je checken of een website veilig is?
Wil je een snelle beoordeling? Lees eerst: Is deze website betrouwbaar? Controleer daarna of de website HTTPS gebruikt en of er geen browserwaarschuwing zichtbaar is. Kijk vervolgens of formulieren goed werken, software up-to-date is, onbekende accounts ontbreken en back-ups actief zijn. Voor een eerste technische controle kun je ook internet.nl gebruiken. Dat geeft geen volledige Website-audit, maar wel nuttige signalen.
Waarom krijg ik in Chrome de melding dat een site niet beveiligd is?
Die melding verschijnt meestal als een website geen HTTPS gebruikt, een ongeldig certificaat heeft of nog onderdelen via HTTP laadt. Denk aan afbeeldingen, scripts of een formulier op een verder beveiligde pagina. De browser ziet dat als risico voor de verbinding.
Is een HTTPS-website altijd veilig?
Nee. HTTPS zorgt voor een versleutelde verbinding, maar zegt niets over verouderde plugins, zwakke wachtwoorden, malware of verkeerde toegangsrechten. Het is een belangrijke basis, maar geen garantie dat de hele website veilig is.
Hoe beveilig je een WordPress website tegen hackers?
Door WordPress, plugins en thema’s actueel te houden, sterke wachtwoorden en tweestapsverificatie te gebruiken, ongebruikte onderdelen te verwijderen en goede hosting met back-ups en monitoring te kiezen. Laat beveiliging niet afhangen van één plugin, maar pak de hele basis goed aan.
Kun je een website of webpagina beveiligen met een wachtwoord?
Ja, dat kan handig zijn voor een afgeschermde landingspagina, testomgeving of downloadgedeelte. Maar een wachtwoord op een pagina is niet hetzelfde als volledige websitebeveiliging. Je hebt daarnaast nog steeds HTTPS, updates, goede toegangsrechten en veilige hosting nodig.
Hulp nodig bij het beveiligen van je website?
Wil je geen technisch gedoe, maar wel een website die veilig en professioneel draait? Eazyonline helpt starters en mkb-bedrijven vanuit Arnhem met websites, hosting en onderhoud op een duidelijke en persoonlijke manier. Zo blijft je site niet alleen mooi en vindbaar, maar ook beter beschermd tegen problemen die je groei in de weg zitten.

Hulp nodig met blog?
Vertel Izzy waar je tegenaan loopt. Binnen 24 uur hoor je van ons, met een eerlijk advies.